Infraestructura Cloud Segura para Aplicaciones Críticas
Plataforma de cómputo en contenedores aislados, bases de datos gestionadas y despliegues continuos. Diseñada con arquitectura Zero-Trust nativa: la IP pública de tus servidores queda protegida y el tráfico se canaliza mediante túneles seguros cifrados.
Módulos de la Plataforma en Producción
Explora las capacidades reales del panel de administración técnica. Cada sección proporciona gestión completa del ciclo de vida de tus cargas de trabajo, con auditoría y aislamiento nativo.
Instancias Linux Seguras con Cómputo Dedicado
Despliega entornos Linux en micro-contenedores con sandbox en espacio de usuario. Cada máquina virtual opera con cuotas garantizadas de vCPU y memoria RAM, almacenamiento persistente en bloque y acceso SSH seguro canalizado vía túnel sin puertos expuestos al exterior.
- Arranque de instancias en menos de 2.5 segundos con arranque en frío optimizado
- Aislamiento de llamadas al kernel del host mediante interceptación gVisor (runsc)
- Acceso SSH dinámico autenticado por clave y Web Terminal interactiva vía WebSocket
- Configuración de interfaces de red internas aisladas o puente perimetral con filtrado
nerxel instance create --name app-worker-01 --image ubuntu-24.04 --memory 1024MB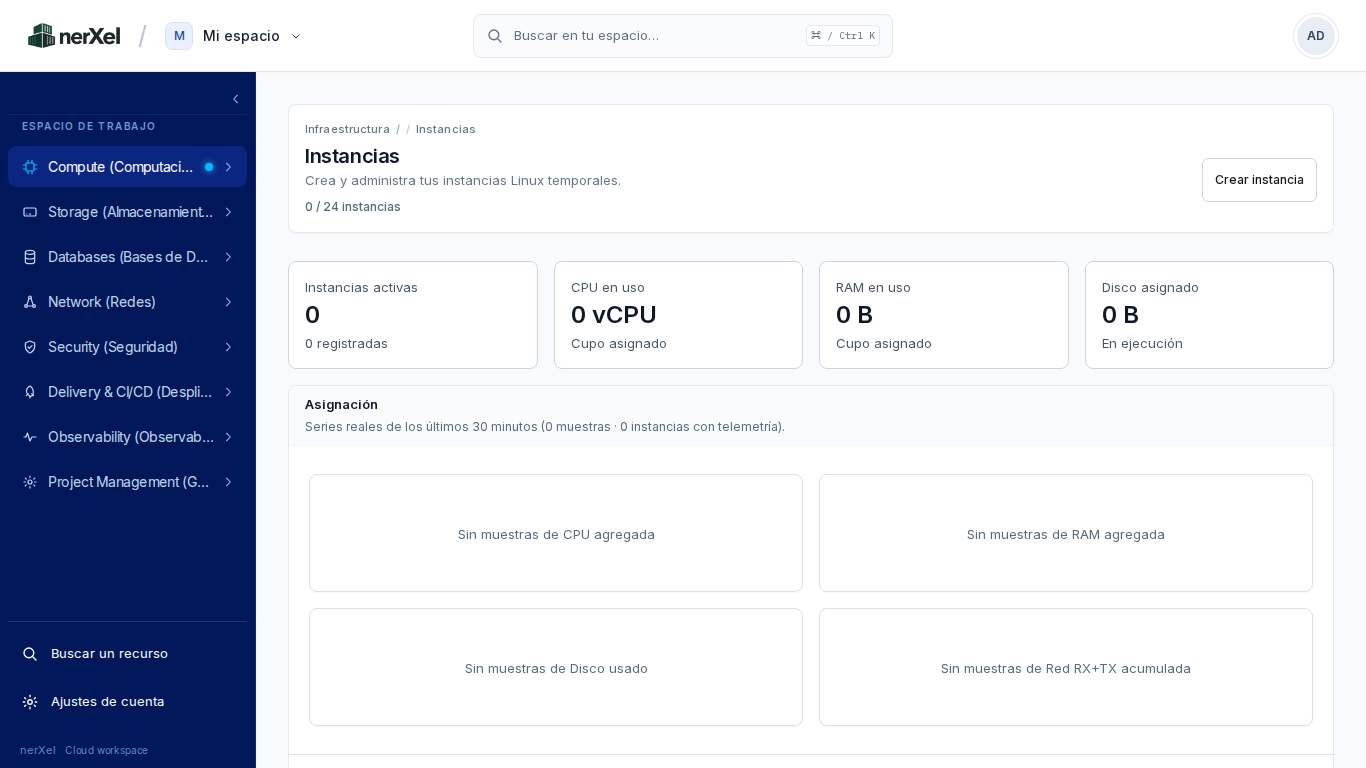
Arquitectura de Aislamiento y Redes
Cómo protegemos tus aplicaciones desde el borde público hasta la ejecución de instrucciones en el kernel.
Borde Anycast Cifrado
Las solicitudes de clientes externos ingresan a través del túnel Anycast. El tráfico se valida contra políticas de seguridad, absorbiendo ataques DDoS antes de que alcancen el origen físico del servidor.
Kernel Sandbox (runsc)
Tus procesos no interactúan con el kernel Linux del host. gVisor implementa un kernel en espacio de usuario que audita e intercepta cada llamada del sistema, neutralizando ataques de escape de contenedor.
VPC Privada con Default-Deny
Las bases de datos y microservicios operan en subredes privadas RFC 1918 sin salida pública. El acceso entre contenedores se rige por Security Groups estrictos aplicados en el puente virtual.
nerXel Cloud vs Modelos Convencionales
Diferencias técnicas de implementación respecto a un VPS tradicional o un hosting compartido estándar.
| Parámetro Técnico | nerXel Enterprise | VPS Tradicional | PaaS Convencional |
|---|---|---|---|
| Aislamiento de Cómputo | Micro-sandbox runsc (gVisor) | Kernel compartido sin sandboxing | Docker estándar (runc común) |
| Exposición de IP Pública | Oculta · Tráfico sobre Anycast Edge | IP pública expuesta a escaneos | Variable / IP compartida |
| Seguridad por Defecto | Default Deny a nivel de kernel | Todo abierto salvo iptables manual | Reglas básicas de proxy inverso |
| Canal de Acceso SSH | Túnel cifrado ssh-*.nerxel.com + Web WS | Puerto 22 abierto a ataques brute-force | Terminal limitada o ausente |
| Compilación de Código | Nixpacks OCI sin necesidad de Dockerfile | Compilación manual en máquina remota | Buildpacks cerrados o de alto coste |
| Observabilidad y Telemetría | Muestreo continuo cada 20s en panel | Requiere instalar agentes terceros | Gráficas genéricas de latencia |
Preguntas Frecuentes de Desarrolladores
¿Cómo se garantiza que mi IP pública no sea atacada?
Toda la comunicación externa se enruta a través de túneles Cloudflare. Los servidores de nerXel no tienen puertos de aplicación expuestos en la dirección física de la VPS, lo que neutraliza los escaneos automatizados de puertos y ataques de denegación de servicio directo.
¿Puedo conectar mis repositorios privados de GitHub?
Sí. Puedes conectar tu cuenta u organización de GitHub para desplegar repositorios públicos y privados. El motor Nixpacks detectará automáticamente las dependencias y compilará la aplicación generando un artefacto OCI listo para producción.
¿Cómo accedo por SSH a mis instancias Linux?
Dispones de dos vías seguras: la Terminal Web interactiva integrada en el panel (vía WebSocket cifrado) o el acceso SSH directo mediante el cliente de túnel con la orden ssh -o ProxyCommand="cloudflared access tcp...".
¿Dónde y cómo se almacenan los datos de las bases de datos?
Los datos residen en volúmenes persistentes desacoplados del ciclo de vida del contenedor. Si la instancia se reinicia o se actualiza la versión del motor, los datos permanecen inalterados en disco con respaldos programados.
Despliega tu Primer Entorno en nerXel Cloud
Sin configuraciones complejas de cortafuegos. Crea tu cuenta, selecciona tus recursos e implementa con aislamiento de kernel y seguridad Zero-Trust desde el primer minuto.